La Agencia Tributaria alerta sobre dos nuevas y convincentes estafas que se están distribuyendo
Desde la Agencia Tributaria aseguran que cada vez son más los usuarios recibiendo comunicaciones fraudulentas a través de email y SMS.

Cada día los casos de fraudes en línea aumentan en mayor medida, logrando captar a más usuarios que aportan datos confidenciales a quien no deben. Cada vez son más las personas que reciben comunicaciones sospechosas que pueden acabar sustrayendo información, instalando programas maliciosos o incluso robando dinero, por lo que conviene que te mantengas alerta para evitar ser estafado.
Son muchos los casos de phising y Whale Phising que tienen lugar en nuestro entorno, causados principalmente por ciberatacantes y con el fin de sustraer información sensible como los datos de una tarjeta bancaria. Y, al parecer, cada vez son más las personas que están recibiendo ataques en los que se hacen pasar por la Agencia Tributaria.
La Agencia Tributaria avisa: estas comunicaciones no son auténticas
Tal y como comentábamos, a través de una nueva sección dentro de la Sede Electrónica de la Agencia Tributaria, desde Hacienda han tratado de ilustrar algunos de los casos de phising más comunes que los usuarios están recibiendo y que se deben evitar a toda costa. Muestran un ejemplo recibido a través de SMS en el teléfono móvil, y un segundo recibido por correo electrónico.

Así se hacen pasar por la Agencia Tributaria mediante SMS
En el primero de los casos, la estafa se recibe a través de un mensaje de texto en el teléfono móvil, donde se indica que ha sido concedido un reembolso de dinero, junto con un enlace en el que no se debe pulsar. No es un dominio oficial del Gobierno, por lo que si se entra se podrá ver una falsificación de la página web oficial de la Agencia Tributaria, que aparentemente será muy similar pero en la parte superior se podrá ver que la URL no se corresponde.
Si se realiza el proceso, se solicita la información de una tarjeta de crédito o débito con el fin de poder efectuar el reembolso, información que los atacantes utilizarán con fines fraudulentos y que nunca deberás introducir. En el caso de las alertas mediante correo electrónico, aunque la estrategia varía ligeramente la realidad es que la estafa es muy similar.
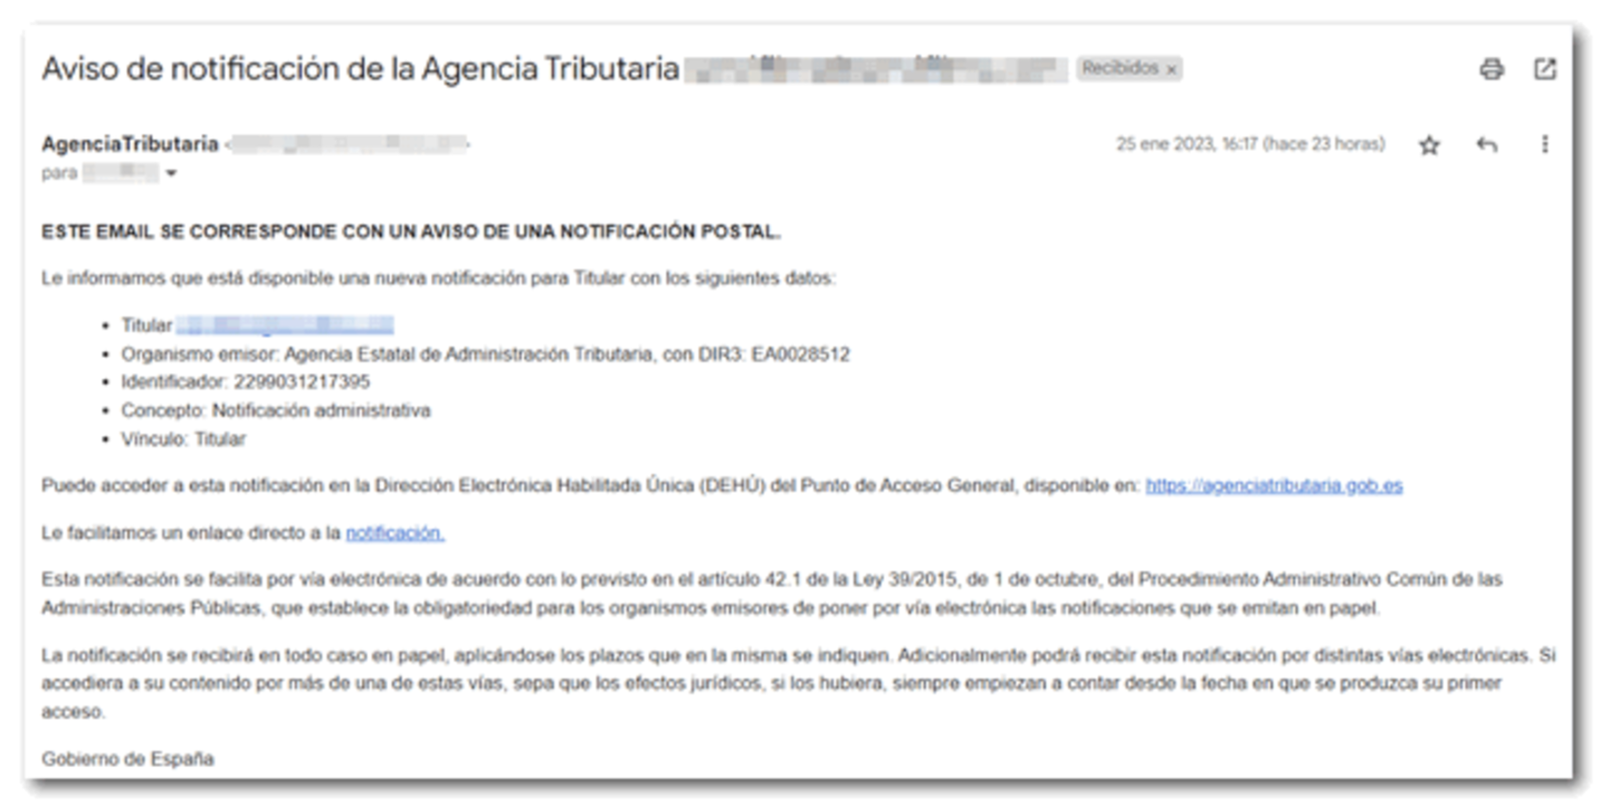
Algunos usuarios están recibiendo estafas de la Agencia Tributaria por email
En el correo electrónico, se comienza indicando que se corresponde con una comunicación postal enviada al destinatario, y que la información en cuestión se puede consultar aparentemente desde la Sede Electrónica de la Agencia Tributaria. El problema en este caso es que aparece un enlace que, aunque aparentemente es correcto, en lugar está diseñado para llevar a un dominio fraudulento.
El resultado es el mismo, se acaba en un sitio web que, a pesar de que en un principio se corresponde con el de la Agencia Tributaria, no lo es y acaba sustrayendo información confidencial. En algunos casos el ataque puede resultar ser bastante directo, como cuando se especifica que se introduzcan los datos de una cuenta bancaria, mientras que en otros se puede solicitar que se instale algún tipo de software para continuar que acaba resultando ser malicioso.
Es muy importante que analices cuidadosamente la autenticidad de los correos electrónicos y de los SMS que recibas. Las técnicas de phising cada vez están más cuidadas con el fin de obtener un número mayor de víctimas. Revisa cada enlace que abras, y si dudas no introduzcas información confidencial ni descargues ningún archivo.